
CUANDO LA ESTAFA PARECE REAL
Hoy, algunas formas de fraude que no necesitan parecer falsas, necesitan parecer suficientemente reales durante el tiempo necesario para conseguir una reacción.

Hablamos de cosas cotidianas, llamadas, mensajes urgentes, códigos QR o una página prácticamente idéntica a la original, pueden ser suficientes para hacernos actuar antes de comprobar qué hay detrás. Pero hubo un tiempo en el que identificar una estafa podía parecer sencillo.
Podia ir desde un correo mal escrito hasta una oferta demasiado buena para ser cierta.
Pero las reglas del juego han cambiado, actualmente el engaño puede estar menos en lo que vemos y más en nuestra reacción.
Una voz que conocemos
El teléfono suena y del otro lado escuchamos a alguien conocido.

Puede pedir dinero, hablar de una emergencia o solicitar una acción que no puede esperar.
Y precisamente ahí está uno de los cambios que introduce la inteligencia artificial, la clonación de voz para suplantar a personas de confianza. No necesitan vulnerar nuestro teléfono para conseguirlo; necesitan que confiemos en lo que estamos escuchando.
El mensaje que llega con prisa
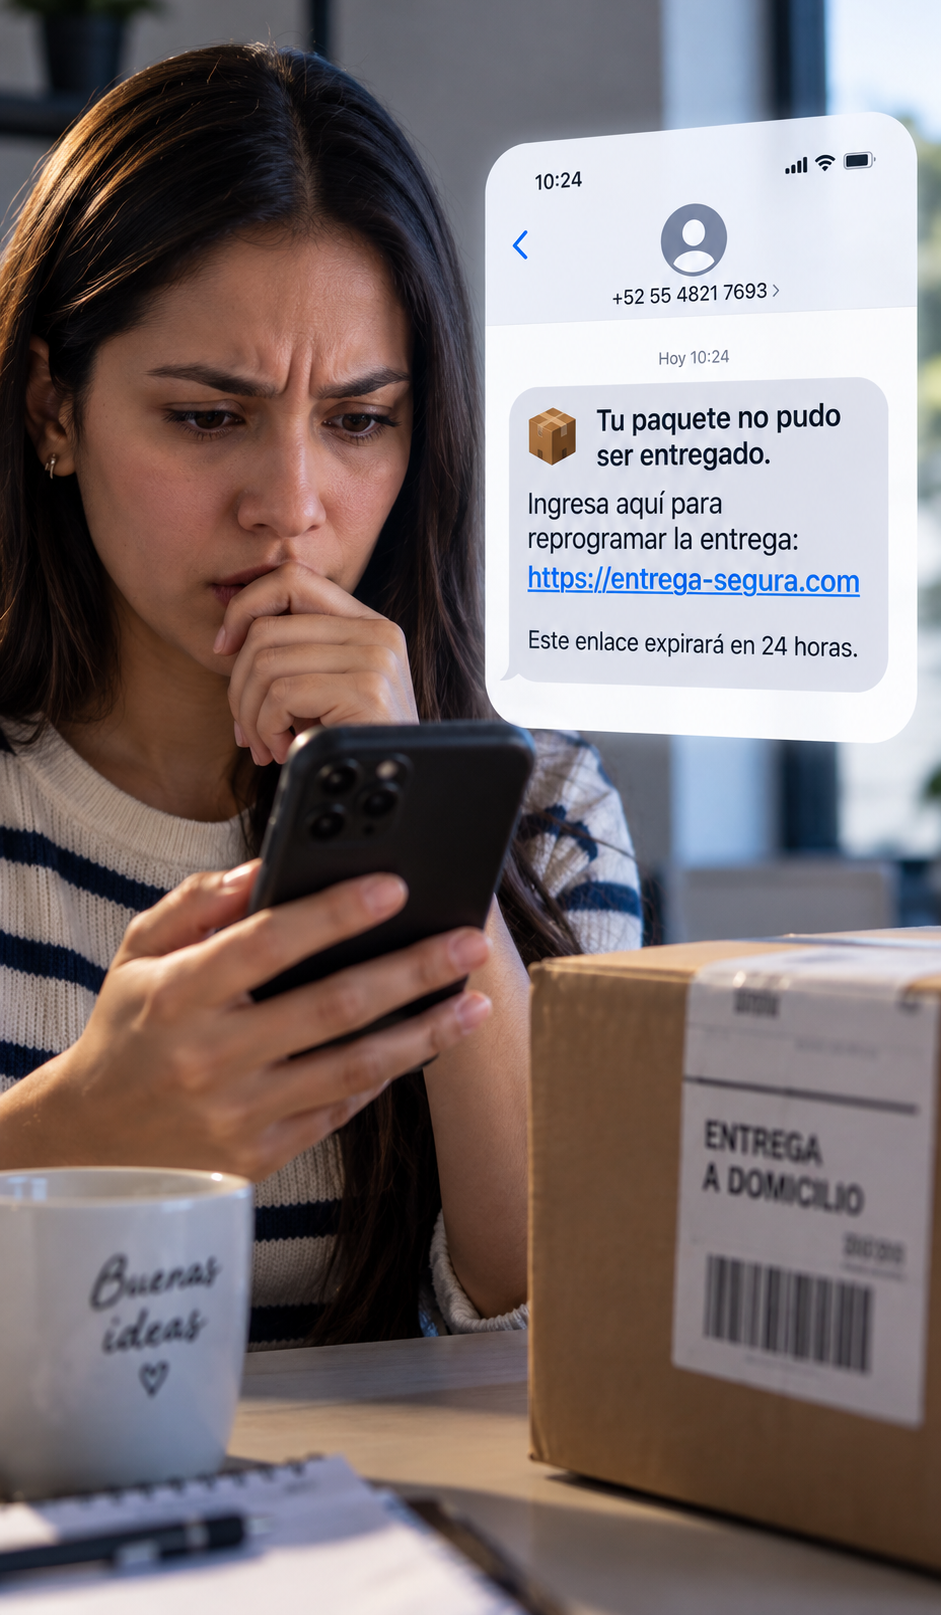
“Tu cuenta presenta un problema.”
“Tu paquete no pudo ser entregado.”
“Detectamos actividad inusual.”
El mensaje llega acompañado de un enlace y no hay algo extraño a primera vista. El objetivo es conseguir que hagamos clic antes de preguntarnos si realmente esperábamos esa comunicación.
Este tipo de engaño, conocido como smishing, utiliza mensajes de texto para dirigir a las personas hacia sitios fraudulentos o intentar obtener información. Y aquí aparece una de las herramientas más utilizadas por los estafadores: la urgencia. Cuando creemos que una cuenta será suspendida, que un paquete será devuelto o que existe un problema con nuestro dinero, dejamos de analizar el mensaje como información y empezamos a tratarlo como una emergencia.
Un código QR también
puede ocultar el destino

Los códigos QR se integraron tan rápidamente a nuestra vida cotidiana que escanearlos se convirtió en un gesto casi automático.
Los menús.
Algún pago.
Promociones.
Formularios de satisfacción.
Pero el código que tenemos frente a nosotros no nos dice por sí mismo qué encontraremos al otro lado. El riesgo, entonces, no está en el código como tecnología; si no, en el destino al que conduce. Antes de introducir información personal, bancaria o credenciales después de escanear un código, conviene comprobar que el sitio corresponde realmente al servicio o establecimiento con el que queremos interactuar.
La página perfecta puede ser falsa

Quizá uno de los engaños más difíciles de reconocer sea aquel que está cuidadosamente diseñado para no levantar sospechas. Imagina recibir un correo informando que existe un problema con tu página de Facebook y que necesitas presentar una solicitud para recuperar el acceso.
Entras y a primera vista la página parece legítima. Tiene colores, botones, animaciones, ventanas emergentes y procesos de verificación, todo parece estar en su lugar.
Meta explica que los estafadores pueden dirigirse a los sistemas de recuperación y a los puntos de contacto de las cuentas para intentar comprometerlas. Y cuando la víctima introduce sus credenciales o códigos, la apariencia deja de importar. Y lo que está en juego es el acceso a la cuenta.
Una fotografía con amenaza
Un número desconocido envía una fotografía mediante la función de visualización única de WhatsApp y aunque el mensaje resulta extraño o simplemente equivocada, decides abrirla.

El remitente entonces afirma haberse equivocado y; posteriormente, puede comenzar a amenazar a la víctima con denuncias, difusión de información o consecuencias legales si no entrega dinero. Un punto importante es que abrir la fotografía no implica que el teléfono haya sido infectado ni que el atacante haya obtenido automáticamente acceso a los datos del dispositivo. El mecanismo del fraude es principalmente psicológico: provocar miedo y utilizarlo para presionar a la víctima.
Distintas herramientas, una misma estrategia
Todas estas estafas utilizan métodos diferentes y requieren conocimientos distintos para ejecutarse, pero desde el punto de vista de la víctima tienen algo en común: todos intentan influir en una decisión. El objetivo final puede ser obtener dinero, credenciales, información personal o acceso a una cuenta, pero el punto de partida suele ser el mismo: conseguir que reaccionemos antes de verificar.
La prevención puede empezar
antes de la respuesta

La tecnología forma parte de nuestra vida cotidiana y sería imposible —además de poco práctico— asumir que cada llamada, mensaje, QR o correo representa una amenaza. Se trata de recuperar algo que el fraude intenta quitarnos: el tiempo para pensar.
Son acciones sencillas, pero tienen algo en común, interrumpen la secuencia que el estafador intenta construir. Porque cuando el engaño está diseñado para parecer real, la pregunta ya no es únicamente:
“¿Esto es falso?” También es: “¿Por qué quieren que decida ahora?” Y a veces, la mejor respuesta es simplemente no hacerlo todavía.
FUENTES


Comentarios